Marka Koruma Yazılımı Özellikleri: Koddan Müdahaleye Satın Alma Rehberi
Marka koruma yazılımı, her ürünün kimliğini yönetebilmeli, doğrulama olaylarını kaydetmeli ve şüpheli sinyali sorumlu ekibin inceleyebileceği bir vakaya dönüştürmelidir. Yalnızca QR kod üretmek veya renkli bir gösterge paneli sunmak yeterli değildir; değer, kodun yaşam döngüsü ile alınan karar arasındaki kesintisiz kayıtta oluşur.
Satın alma ekibinin karşısına aynı adla çok farklı çözümler çıkabilir. Bazıları internetteki sahte hesapları ve ilanları izler, bazıları fiziksel ürüne tekil kimlik verir, bazıları ise tedarik zinciri olaylarını kaydeder. Önce korunacak varlığı ve araştırılacak olayı tanımlamazsanız, etkileyici ama yanlış bir yazılım sınıfını seçebilirsiniz.
Bu rehber, fiziksel ürün satan markalar için gerekli özellikleri bir uyarının yolculuğu üzerinden açıklar. Amaç en uzun özellik listesini bulmak değil; üretimden tüketici doğrulamasına, olay incelemesinden yönetsel karara kadar hangi kanıtın gerektiğini belirlemektir.
Önce doğru marka koruma yazılımı türünü tanımlayın
Çevrim içi marka koruma araçları alan adı, sosyal medya hesabı, pazar yeri ilanı veya logo kullanımını izlemeye odaklanabilir. Fiziksel ürün doğrulama yazılımı ise belirli bir ürün üzerindeki kodun sistemde geçerli olup olmadığını, hangi durumda bulunduğunu ve nasıl kullanıldığını inceler. Bu iki görev birbirini tamamlayabilir fakat aynı değildir.
Ürününüz için sorun kopya ambalaj, yeniden kullanılan kod, kanal dışı satış veya belirsiz ürün kaynağıysa yazılımın fiziksel kimlikle bağ kurması gerekir. Sorun yalnızca sahte sosyal medya hesabıysa ürün kodu yönetimi öncelikli olmayabilir. Teklif talebinde risk senaryosunu teknoloji adından önce yazmak bu karışıklığı azaltır.
İhtiyacı üç cümleyle sınayın: Hangi ürün korunacak, hangi olay şüpheli sayılacak ve uyarı geldiğinde kim hangi kararı verecek? Sağlayıcı bu üç soruyu çalışan bir akışla gösteremiyorsa özellik adlarının çokluğu karar için yeterli değildir.
1. Ürün kimliği ve kod yaşam döngüsü nasıl yönetilmeli?
Yazılım, ürün ailesi ile tekil ürün kimliğini birbirinden ayırmalıdır. Aynı modeldeki bütün kutular ortak ürün bilgisini taşıyabilir; ancak tekil doğrulama gereken senaryoda her kutu ayrı kodla izlenir. Kodun oluşturulması, baskıya gönderilmesi, ürüne bağlanması, etkinleştirilmesi ve gerekirse iptal edilmesi kayıt altında olmalıdır.
Satın alma görüşmesinde yalnızca “benzersiz kod var mı?” diye sormayın. Kullanılmamış, etkin, doğrulanmış, bloke edilmiş ve iptal edilmiş kod durumlarının nasıl ayrıldığını görün. Hatalı basılan etiketin ya da üretimden çıkarılan ürünün kodu aktif kalıyorsa sistem yanlış güven sinyali üretebilir.
- Kod ile ürün, varyant, lot veya seri ilişkisinin kurulması
- Toplu üretim ve baskı kayıtlarının izlenmesi
- Etkinleştirme, bloke etme ve iptal yetkilerinin ayrılması
- Hasarlı veya kayıp etiketler için kontrollü istisna akışı
- Her durum değişikliğinde zaman ve kullanıcı kaydı tutulması
GS1 Küresel İzlenebilirlik Standardı, izlenen nesnenin sınıf, lot veya tekil örnek düzeyinde tanımlanabileceğini ve doğru düzeyin iş hedefine göre seçilmesi gerektiğini açıklar. Bu yaklaşım, her projede en ayrıntılı kimliği zorunlu kılmaz; gereken ayrıntıyı karar amacıyla eşleştirmeyi önerir.
2. Tüketici doğrulaması güvenli ve anlaşılır olmalı
Doğrulama ekranı yalnızca “başarılı” veya “başarısız” sonucu göstermemelidir. Kodun geçerli olmaması, daha önce kullanılmış olması, henüz etkinleştirilmemesi ya da inceleme gerektiren bir örüntü göstermesi farklı mesajlar ve farklı iç süreçler gerektirir. Kullanıcı mesajı ile ekip uyarısı aynı olayın iki ayrı yüzüdür.
Görünür QR kod kolay erişim sağlar; fakat tek başına kopyalanabilir bir görüntüdür. Risk modeline göre kazımalı gizli PIN, müdahale göstergeli etiket veya başka bir ikinci katman değerlendirilebilir. Yazılım bu katmanın durumunu yönetmeli, ambalaj üzerindeki fiziksel uygulama da gerçek kullanım koşullarında sınanmalıdır.
Tüketicinin adımları kısa, açıklayıcı ve hataya dayanıklı olmalıdır. Yanlış giriş, bağlantı kesintisi ve ikinci deneme gibi olağan durumlar sahte ürün işareti olarak otomatik sınıflandırılmamalıdır. İyi bir sistem hem kullanıcıyı yönlendirir hem inceleme ekibine olayın bağlamını bırakır.
3. Olay kaydı bir sayıdan fazlasını anlatmalı
Bir doğrulama olayı en azından hangi ürün veya kodla, ne zaman, hangi sonuçla ve izin verilen ölçüde nerede gerçekleştiğini açıklamalıdır. GS1 EPCIS yaklaşımı, görünürlük olaylarını “ne, ne zaman, nerede, neden ve nasıl” bağlamıyla ele alır. Marka koruma yazılımı aynı standardı kullanmak zorunda değildir; fakat olay verisinin karar verecek kadar bağlamlı olması gerekir.
Tekrarlanan tarama sayısı tek başına sahte ürün adedi değildir. Tüketici aynı ürünü yeniden kontrol etmiş, kod görseli paylaşılmış, destek ekibi test yapmış veya gerçekten kopya etiket kullanılmış olabilir. Yazılım ham sinyali saklamalı, fakat kanıtlanmamış yorumu kesin sonuç gibi raporlamamalıdır.
İyi rapor, sayıların yanında filtre ve bağlam sunar: ürün ailesi, lot, zaman aralığı, satış kanalı, sonuç türü ve vaka durumu. Böylece ekip yalnızca “çok tarama var” demek yerine hangi hareketin sevk ve satış kayıtlarıyla uyuşmadığını araştırabilir.
4. Uyarı, sahipli bir inceleme vakasına dönüşmeli
Anomali tespiti uyarı üretir; marka koruma ise bu uyarıyla ne yapıldığını da yönetir. Her sinyal için öncelik, sorumlu kişi, inceleme notu, ek kanıt, son tarih ve kapanış nedeni bulunmalıdır. Aksi halde gösterge paneli büyürken gerçek olaylar e-posta ve elektronik tablolara dağılır.
Kurallar markanın riskine göre ayarlanabilmelidir. Kısa sürede uzak konumlardan doğrulama, etkinleşmemiş kod kullanımı veya beklenen kanalın dışında yoğunlaşma inceleme sinyali olabilir. Bunlar otomatik suçlama değildir; sevk, bayi, müşteri hizmetleri ve saha bilgileriyle doğrulanması gereken başlangıç noktalarıdır.
Vaka geçmişi, yapılan işlemi sonradan açıklayabilmelidir. Kim uyarıyı gördü, hangi kayıtları inceledi, hangi kararı verdi ve kodun durumu değişti mi? Bu kayıt, ekipler arası devamlılığı sağlar ve aynı olayın tekrar tekrar baştan araştırılmasını önler.
5. Yetki, denetim izi ve veri sınırı birlikte tasarlanmalı
Üretim operatörü, müşteri hizmetleri, distribütör yöneticisi ve marka koruma uzmanı aynı yetkilere ihtiyaç duymaz. Rol bazlı erişim, yalnızca ekran gizlemek değildir; kod oluşturma, dışa aktarma, bloke etme ve vaka kapatma gibi kritik işlemleri görevle sınırlar. Ayrı onay gerektiren işlemler teklif aşamasında belirlenmelidir.
Denetim izi, önemli değişikliklerin kim tarafından ve ne zaman yapıldığını göstermelidir. Ancak daha fazla veri her zaman daha iyi koruma anlamına gelmez. Konum veya kullanıcı hesabıyla ilişkilendirilebilen bilgi toplanacaksa amaç, erişim ve saklama süresi açıkça tanımlanmalıdır.
Kişisel Verileri Koruma Kurumunun genel ilkeleri, kişisel verilerin belirli ve meşru amaçlarla, amaçla bağlantılı, sınırlı ve ölçülü işlenmesini öngörür. Yazılım seçimi tek başına hukuki uyum sağlamaz; veri akışı ve tarafların sorumlulukları kuruluşun uzmanlarıyla ayrıca değerlendirilmelidir.
6. Entegrasyon ve veri taşınabilirliği çıkış yolunu açık tutmalı
Marka koruma yazılımı çoğu zaman ürün ana verisi, üretim emri, sevk kaydı veya müşteri hizmetleri süreciyle temas eder. API, toplu dosya veya başka bir aktarım yöntemi kullanılabilir. Önemli olan hangi kaydın hangi sistemde ana kaynak olduğunu ve hata durumunda nasıl uzlaştırılacağını yazılı hale getirmektir.
Sağlayıcıdan yalnızca “entegrasyon var” yanıtını almayın. Kullanılabilir işlemleri, veri alanlarını, kimlik doğrulama yöntemini, tekrar deneme davranışını, hız sınırlarını ve test ortamını güncel teknik belgede görün. Kabul testi, başarılı bağlantının yanında eksik alan ve yinelenen istek gibi olumsuz senaryoları da kapsamalıdır.
Veri dışa aktarımı ve sözleşme sonu süreci de satın alma kriteridir. Ürün-kod ilişkileri, olaylar ve vaka kayıtlarının hangi biçimde alınabildiği; saklama, silme ve geçiş sorumluluklarının nasıl yönetileceği teklif ekinde bulunmalıdır. Böylece marka operasyonel hafızasını tek bir arayüze bağlamaz.
Bir demoda hangi kanıtları istemelisiniz?
Hazır sunum yerine kendi ürününüzden küçük bir senaryo hazırlayın. Bir geçerli kod, bir daha önce kullanılmış kod, etkinleşmemiş bir etiket ve beklenmeyen konum sinyali oluşturun. Her olayın tüketici mesajından ekip uyarısına, vaka kaydından yönetici raporuna kadar izini sürün.
- Kodun ürünle eşleştiğini ve durum geçmişini gösterin.
- Normal kullanıcı hatası ile inceleme sinyalini ayırın.
- Uyarının doğru role atandığını ve kayıt altında kapandığını doğrulayın.
- Olayı sevk veya kanal verisiyle ilişkilendirin.
- Ham veriyi ve vaka sonucunu dışa aktarın.
- Başarı ölçütlerini pilot başlamadan imzalayın.
Değerlendirme kartında her özelliği “var” diye işaretlemek yerine kanıt düzeyi kullanın: sunumda anlatıldı, canlı demoda görüldü, kendi verinizle pilotta çalıştı veya olumsuz senaryoda doğrulandı. Bu yöntem, pazarlama cümlesi ile operasyonel kabiliyeti ayırır.
xBarkod değerlendirmesi bu çerçeveye nasıl oturur?
xBarkod ürün doğrulama çözümü, her ürün için benzersiz QR kod ve gizli PIN, kodun önceki kullanımını kontrol etme, tüketici doğrulaması ve firma panelinden zaman ile konum bilgilerinin izlenmesini açıklar. Bu yetenekler kimlik, doğrulama ve olay görünürlüğü katmanlarında değerlendirilmelidir.
Satın alma görüşmesine kendi kod yaşam döngünüzü ve dört olumsuz senaryonuzu götürün. Güncel kapsamı, kullanıcı rollerini, raporları, entegrasyon seçeneklerini ve destek sınırlarını teklif ile teknik belgelerde doğrulayın. Ayrıntılı teknik hazırlık için ürün doğrulama API entegrasyonu rehberini kullanabilirsiniz.
Yazılımı diğer koruma katmanlarıyla birlikte konumlandırmak için marka koruma çözümleri karşılaştırmasını, sağlayıcı kararını pilot kanıtına bağlamak için de ürün takip sistemi seçim ölçütlerini inceleyin. Böylece aynı ihtiyacı iki kez satın almak yerine her katmanın görevini ayırabilirsiniz.
Sıkça Sorulan Sorular
Marka koruma yazılımı ile çevrim içi marka izleme aynı mıdır?
Hayır. Çevrim içi izleme alan adı, hesap ve ilan ihlallerine odaklanabilir; fiziksel ürün koruma yazılımı ise ürün kimliği, doğrulama ve olay verisiyle çalışır. Bazı platformlar iki alanı birleştirebilir, ancak teklif kapsamı ayrı ayrı doğrulanmalıdır.
QR kod üreten her sistem marka koruma yazılımı sayılır mı?
Hayır. Kod üretimi yalnızca başlangıçtır. Kodun ürünle bağlanması, durumunun yönetilmesi, doğrulama sonucunun açıklanması, şüpheli olayın incelenmesi ve yapılan işlemin kaydedilmesi gerekir.
Tekrarlanan doğrulama sahte ürünü kanıtlar mı?
Tek başına kanıtlamaz. Yeniden deneme, paylaşılan görsel, destek testi veya kopyalama gibi olasılıklar sevk, zaman, konum ve vaka kayıtlarıyla araştırılmalıdır. Sistem sinyal ile doğrulanmış sonucu ayırmalıdır.
Küçük bir marka için hangi özellikler önce gelir?
Tekil kimlik, anlaşılır tüketici doğrulaması, kod durum yönetimi, temel uyarı, rol ayrımı ve dışa aktarılabilir kayıtlar iyi bir başlangıçtır. Kapsam tek ürün ailesinde pilotla doğrulandıktan sonra gelişmiş kurallar ve entegrasyonlar eklenebilir.
Marka koruma yazılımı ERP'nin yerini alır mı?
Genellikle hayır. ERP sipariş, stok ve üretim gibi ana iş kayıtlarını yönetirken marka koruma yazılımı ürün kimliği, doğrulama sinyali ve inceleme akışına odaklanır. İki sistem arasındaki veri sahipliği entegrasyon tasarımında belirlenmelidir.
En iyi yazılım nasıl seçilir?
En çok özelliği sunanı değil, tanımlı risk senaryonuzu kendi verinizle çalıştıran çözümü seçin. Kod yaşam döngüsü, doğrulama mesajı, uyarı-vaka akışı, yetki, dışa aktarım ve olumsuz senaryolar ölçülebilir kabul testleriyle doğrulanmalıdır.
Sonuç: Özelliği değil, kanıt zincirini satın alın
Marka koruma yazılımının değeri QR kod sayısında veya gösterge paneli sayfasında değil, tekil üründen başlayan olayın güvenilir bir karara dönüşmesindedir. Kimlik, doğrulama, olay kaydı, inceleme, yetki ve entegrasyon aynı senaryoda çalışmıyorsa özellikler arasında boşluk kalır.
Bir ürün ailesi için koddan vaka kapanışına uzanan pilot hazırlayın ve her adımın kanıtını isteyin. xBarkod değerlendirmesinde bu akışı gerçek ambalaj, gerçek kullanıcı rolleri ve olumsuz testlerle çalıştırarak kapsamı teklif öncesinde görünür hale getirin.
Diğer Yazılar
Sahtecilik Önleme Yatırım Getirisi: ROI Nasıl Hesaplanır?
Sahtecilik önleme çözümü yatırım getirisini kayıp tabanı, pilot, maliyet ve ölçülebilir sonuçlarla hesaplayın; yatırım kararını kanıtlara bağlayın.
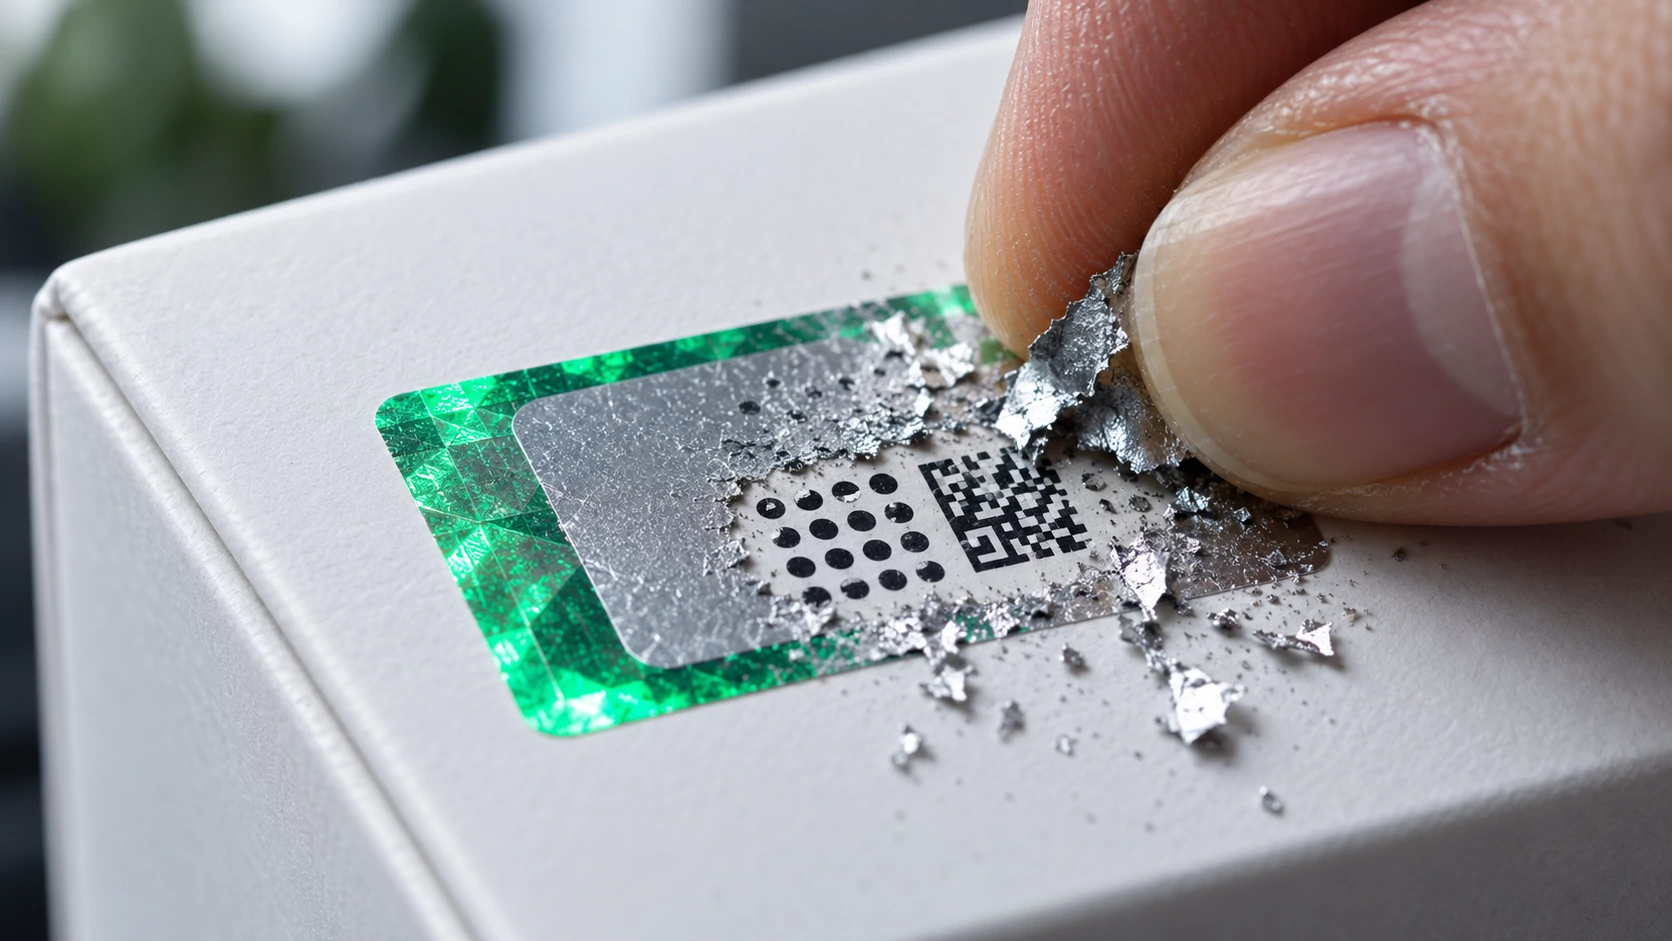
Ambalaja Güvenlik Etiketi Uygulama: Üretim Öncesi Saha Rehberi
Ambalaja güvenlik etiketi uygulama sürecini yüzey, yerleşim, QR okunabilirliği, hat kontrolü ve pilot ölçütleriyle planlayın; seri riski azaltın.
Marka Koruma Çözümleri Karşılaştırma: Hangi Katman Ne İşe Yarar?
Marka koruma çözümlerini hukuk, etiket, doğrulama, izlenebilirlik ve olay yönetimi açısından karşılaştırın; doğru katmanları pilotla güvenle seçin.